

Arsitektur perangkat lunak bukan hanya tentang logika kode; ini tentang di mana kode tersebut berada dan bagaimana ia berinteraksi dengan dunia fisik. Diagram Deploymen UML berfungsi sebagai jembatan antara desain perangkat lunak abstrak dan infrastruktur yang nyata. Diagram ini memberikan pandangan statis terhadap perangkat keras fisik, jaringan, dan lingkungan runtime yang diperlukan untuk menjalankan sistem perangkat lunak. Berbeda dengan diagram komponen yang berfokus pada pengelompokan logis, diagram deploymen memvisualisasikan topologi solusi.
Panduan ini mengeksplorasi mekanisme, elemen, dan aplikasi praktis dari diagram deploymen dalam berbagai konteks arsitektur. Kita akan meneliti bagaimana diagram ini memetakan lingkungan komputasi modern, mulai dari pengaturan server tradisional hingga ekosistem cloud-native yang kompleks.
🔍 Memahami Tujuan Inti
Tujuan utama dari diagram deploymen adalah untuk menentukan artefak fisik yang membentuk sistem. Diagram ini menjawab pertanyaan kritis mengenai infrastruktur:
- Perangkat keras apa yang diperlukan untuk menjalankan sistem?
- Bagaimana komponen perangkat lunak didistribusikan di seluruh perangkat keras ini?
- Bagaimana simpul fisik yang berbeda saling berkomunikasi?
- Apa saja batas keamanan dan zona jaringan?
Tanpa visualisasi ini, tim pengembang berisiko menciptakan perangkat lunak yang sulit di-deploy, diskalakan, atau dipelihara. Diagram ini bertindak sebagai cetak biru bagi tim operasi, memastikan bahwa desain logis selaras dengan kemampuan fisik.
🧩 Komponen Utama dan Notasi
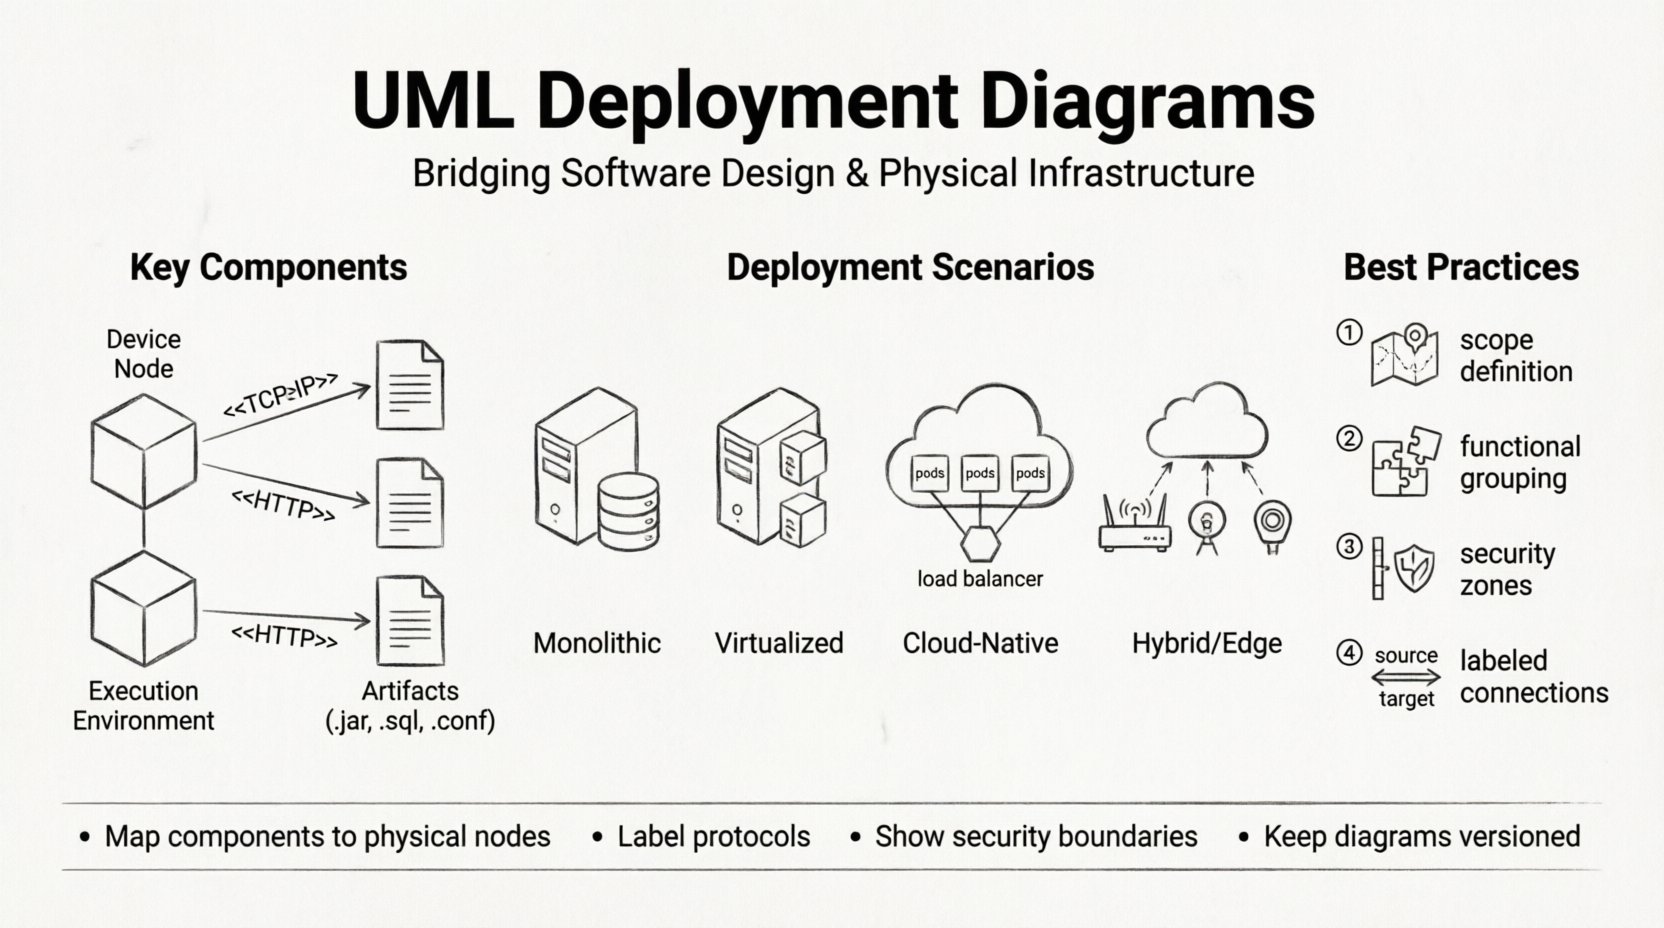
Untuk membaca atau membuat diagram deploymen yang efektif, seseorang harus memahami simbol-simbol standar. Elemen-elemen ini mewakili blok pembangun infrastruktur.
1. Simpul (🖥️)
Sebuah simpul mewakili sumber daya fisik atau komputasi. Simpul digambarkan sebagai kubus tiga dimensi. Ada dua jenis utama:
- Simpul Perangkat:Mewakili perangkat keras seperti server, router, firewall, atau workstation. Ini sering kali merupakan titik akhir komunikasi.
- Simpul Lingkungan Eksekusi:Mewakili lingkungan perangkat lunak tempat artefak dieksekusi, seperti sistem operasi, mesin virtual, atau runtime kontainer.
2. Artefak (📦)
Artefak adalah representasi fisik dari komponen perangkat lunak. Mereka adalah file atau eksekutabel aktual yang di-deploy ke simpul. Contohnya meliputi:
- Biner yang dapat dieksekusi (.exe, .jar)
- Skema basis data (.sql)
- File konfigurasi (.conf)
- Gambar kontainer (.tar)
Artefak ditampilkan sebagai dokumen yang ditempatkan di dalam atau di atas simpul. Hubungan antara artefak dan simpul biasanya adalah hubungan komposisi, yang menyiratkan bahwa artefak berada di simpul tersebut.
3. Asosiasi dan Ketergantungan (🔗)
Tautan menghubungkan simpul ke simpul lain atau artefak ke simpul. Garis-garis ini mendefinisikan aliran data dan kendali.
- Jalur Komunikasi:Diwakili oleh garis solid, sering kali dengan stereotipe seperti <
> atau < > untuk menentukan protokol. - Ketergantungan: Diwakili oleh garis putus-putus, yang menunjukkan bahwa satu node bergantung pada node lain untuk berfungsi dengan benar.
- Asosiasi: Menunjukkan koneksi struktural antara dua elemen.
🌍 Skenario Penerapan Dunia Nyata
Pengetahuan teoritis tidak cukup tanpa penerapan praktis. Di bawah ini adalah skenario umum di mana diagram penerapan memberikan nilai penting. Setiap skenario menghadirkan tantangan berbeda terkait konektivitas, keamanan, dan skalabilitas.
Skenario 1: Monolit Tradisional On-Premise
Di lingkungan warisan, perangkat lunak sering berjalan pada satu server fisik atau kluster yang terikat erat. Diagram penerapan di sini relatif sederhana tetapi memerlukan presisi.
- Struktur Node: Satu node Server Aplikasi yang menampung Sistem Operasi.
- Artefak: Satu file WAR atau eksekutabel yang diimplementasikan langsung ke server.
- Basis Data: Satu node Server Basis Data terpisah yang terhubung melalui jaringan internal yang aman.
- Komunikasi: Koneksi JDBC atau koneksi socket langsung antara node aplikasi dan node basis data.
Model ini sederhana tetapi menghadirkan titik kegagalan tunggal. Diagram harus secara jelas menunjukkan redundansi jika ketersediaan tinggi dikonfigurasi, seperti catu daya ganda atau array penyimpanan yang di-mirror.
Skenario 2: Infrastruktur Virtualisasi
Perusahaan modern sering beralih dari bare metal ke mesin virtual (VM). Ini memperkenalkan lapisan abstraksi antara perangkat keras dan perangkat lunak.
- Struktur Node: Satu Server Host fisik yang berisi beberapa Node Mesin Virtual.
- Artefak: Gambar VM itu sendiri dan sistem operasi tamu yang diinstal di dalamnya.
- Komunikasi: Lalu lintas mengalir melalui sakelar virtual di dalam host sebelum mencapai jaringan fisik.
Saat memodelkan ini, sangat penting untuk membedakan antara host fisik dan instance virtual. Tanggung jawab yang tumpang tindih dapat membingungkan perencanaan kapasitas. Diagram harus menunjukkan lapisan hypervisor jika relevan dengan kendala keamanan atau kinerja.
Skenario 3: Mikroservis Cloud-Native
Ini adalah skenario yang paling kompleks. Sistem didistribusikan di beberapa wilayah cloud atau zona ketersediaan. Diagram penerapan harus menangkap sifat dinamis dari infrastruktur.
- Struktur Node:Sebuah Cluster Node yang merepresentasikan layanan terkelola (misalnya, Kubernetes Cluster). Di dalamnya, terdapat beberapa Pod Node.
- Artefak:Gambar container yang disebarkan ke orkestrator.
- Komunikasi:Lalu lintas mesh layanan internal (misalnya, gRPC) dan lalu lintas ingress eksternal melalui Load Balancer.
- Ketergantungan Eksternal:Koneksi ke layanan terkelola seperti penyimpanan objek, antrian pesan, atau database sebagai layanan.
Dalam konteks ini, diagram berfungsi sebagai peta topologi. Diagram ini membantu mengidentifikasi masalah latensi antar wilayah dan memastikan bahwa aturan kedaulatan data terpenuhi dengan menunjukkan node mana yang berada di zona geografis mana.
Skenario 4: Komputasi Hibrida dan Edge
Beberapa sistem memerlukan pemrosesan di edge (dekat sumber data) sambil mempertahankan kehadiran cloud terpusat.
- Struktur Node:Perangkat Edge (sensor IoT, gateway) yang terhubung ke Node Cloud Terpusat.
- Artefak:Agen ringan pada perangkat edge, logika pemrosesan berat di cloud.
- Komunikasi:Pesan asinkron atau transfer data terkelompok untuk menangani konektivitas yang terputus-putus.
Diagram penyebaran untuk komputasi edge harus menyoroti keandalan jaringan. Diagram tersebut harus menunjukkan mekanisme cadangan, seperti penyimpanan lokal pada node edge jika koneksi terpusat hilang.
📊 Perbandingan Model Penyebaran
Untuk memperjelas perbedaan antara skenario-skenario ini, perhatikan tabel perbandingan berikut.
| Fitur | Monolitik | Tervirtualisasi | Cloud-Native | Edge/Hibrida |
|---|---|---|---|---|
| Tipe Node Utama | Server Fisik | Mesin Virtual | Kluster Container | Perangkat Terdistribusi |
| Unit Penyebaran | Biner/Arsip | ISO/Gambar | Gambar Kontainer | Agen/Skrip |
| Skalabilitas | Vertikal (Skala Naik) | Vertikal/Horizontal | Horizontal (Skala Otomatis) | Pemrosesan Terdistribusi |
| Ketergantungan Jaringan | Rendah (Internal) | Sedang (LAN) | Tinggi (WAN/Internet) | Bervariasi/Terputus-putus |
🛠️ Praktik Terbaik untuk Pemodelan
Membuat diagram penempatan adalah latihan abstraksi. Jika diagram terlalu detail, ia menjadi berantakan. Jika terlalu abstrak, ia kehilangan kegunaannya. Ikuti panduan ini untuk menjaga kejelasan.
- Tentukan Ruang Lingkup:Putuskan apakah Anda memodelkan seluruh infrastruktur perusahaan atau konteks aplikasi tertentu. Jangan mencampur keduanya.
- Kelompokkan Berdasarkan Fungsi:Gunakan kompartemen untuk mengelompokkan node berdasarkan fungsi, seperti “Tingkat Web,” “Tingkat Aplikasi,” dan “Tingkat Data.” Ini membantu pemangku kepentingan menavigasi diagram dengan cepat.
- Gunakan Stereotip:Manfaatkan stereotip standar seperti <
>, < >, < >, dan < > untuk membuat diagram dapat dipahami secara universal tanpa teks berlebihan. - Tunjukkan Zona Keamanan:Gunakan garis putus-putus atau area berbayang untuk merepresentasikan firewall, DMZ, dan jaringan tepercaya. Ini sangat penting untuk audit keamanan.
- Berikan Label pada Koneksi:Jangan pernah meninggalkan garis koneksi tanpa label. Tentukan protokolnya (misalnya, <
>, < >). Hal ini mengungkapkan potensi hambatan atau risiko keamanan. - Kontrol Versi:Perlakukan diagram sebagai kode. Simpan bersama repositori kode sumber. Infrastruktur sering berubah, dan diagram harus mencerminkan keadaan saat ini.
🚫 Jebakan Umum yang Harus Dihindari
Bahkan arsitek yang berpengalaman pun dapat membuat kesalahan saat memodelkan deployment. Waspadai masalah-masalah umum berikut.
- Over-Engineering (Terlalu Banyak Rekayasa):Mencoba memodelkan setiap server dalam organisasi besar menciptakan kekacauan yang tidak terbaca. Fokuslah pada node yang menjalankan logika aplikasi spesifik Anda.
- Mengabaikan Latensi:Menempatkan node dalam diagram tanpa mempertimbangkan jarak fisik mereka dapat menyebabkan masalah kinerja. Tunjukkan lokasi geografis jika relevan.
- Mencampurkan Logis dan Fisik:Jangan letakkan diagram komponen logis di dalam node fisik. Jaga desain logis terpisah. Diagram deployment murni tentang penempatan fisik.
- Representasi Statis:Infrastruktur bersifat dinamis. Diagram deployment yang menampilkan satu node untuk klaster yang seimbang bebannya dapat menyesatkan. Gunakan diagram untuk menunjukkan pola arsitektur, bukan jumlah instance yang tepat.
- Ketergantungan Eksternal yang Hilang:Seringkali orang lupa akan layanan pihak ketiga. Jika sistem Anda memanggil API eksternal, modelkan sistem eksternal tersebut sebagai node atau artefak untuk memperjelas batasnya.
🔗 Integrasi dengan Diagram Lain
Diagram deployment tidak berdiri sendiri. Diagram ini melengkapi diagram UML lainnya untuk memberikan pandangan arsitektur yang lengkap.
Diagram Komponen
Diagram komponen menunjukkan struktur logis perangkat lunak. Diagram deployment memetakan komponen-komponen ini ke node fisik. Sebagai contoh, Diagram Komponen mungkin menampilkan “Layanan Pesanan”. Diagram Deployment menunjukkan bahwa artefak “Layanan Pesanan” di-deploy ke Node “App-Server-01”.
Diagram Urutan
Diagram urutan menunjukkan aliran pesan dari waktu ke waktu. Diagram Deployment memberikan konteks untuk pesan-pesan ini. Ketika Diagram Urutan menampilkan pesan dari “Klien” ke “Server”, Diagram Deployment mengonfirmasi bahwa ini adalah node fisik yang berbeda yang terhubung melalui jaringan.
Diagram Kasus Penggunaan
Diagram Kasus Penggunaan mendeskripsikan fungsionalitas. Diagram ini tidak menampilkan infrastruktur. Namun, Diagram Deployment membantu mengidentifikasi node mana yang mendukung aktor mana. Misalnya, aktor “Pengguna Jarak Jauh” mungkin terhubung ke “Node Firewall” sebelum mengakses “Node Web Server”.
🔄 Pemeliharaan dan Evolusi
Infrastruktur terus berkembang. Aplikasi direfaktor, server dimatikan, dan penyedia layanan cloud berubah. Diagram deployment harus berkembang seiring dengan perubahan tersebut. Berikut cara menjaganya tetap relevan.
- Tinjauan Berkala:Jadwalkan tinjauan diagram deployment setiap kuartal bersama tim operasi. Mereka paling memahami realitas fisik.
- Manajemen Perubahan:Ketika tiket deployment yang mengubah infrastruktur disetujui, perbarui diagram segera. Jangan tunda tugas ini.
- Otomatisasi:Di mana memungkinkan, buat diagram dari templat infrastruktur sebagai kode (IaC). Ini memastikan diagram selalu selaras dengan konfigurasi aktual.
- Tautan Dokumentasi:Tautkan diagram ke buku panduan operasi dan panduan operasional. Jika sebuah node gagal, diagram harus membantu menemukan dokumentasi untuk pemulihan.
🏁 Ringkasan Nilai
Diagram penempatan adalah alat penting untuk menyelaraskan desain perangkat lunak dengan realitas fisik. Diagram ini mencegah kesenjangan umum antara pengembang yang menulis kode dan tim operasi yang mengelola server. Dengan mendefinisikan node, artefak, dan koneksi secara jelas, tim dapat mengantisipasi tantangan penempatan sebelum terjadi.
Baik sistemnya berupa monolit sederhana atau aplikasi cloud-native terdistribusi, prinsip pemodelan tetap konsisten. Fokus pada kejelasan, pertahankan akurasi, dan pastikan diagram berfungsi sebagai dokumen yang hidup daripada artefak statis. Pendekatan ini memastikan arsitektur tetap tangguh, skalabel, dan mudah dipahami sepanjang siklus hidup sistem.

